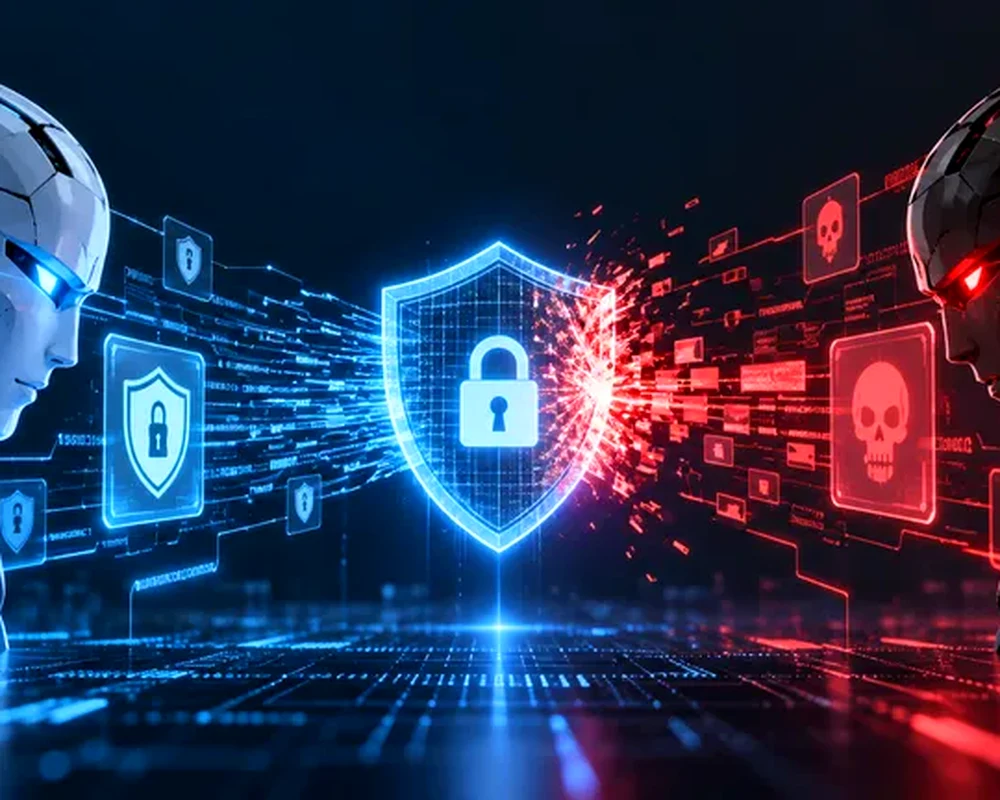
ANKARA — Siber güvenlik, veri analizi ve yazılım geliştirme süreçlerinde insan müdahalesi olmadan bağımsız işlem yapabilen yapay zeka ajanlarının yaygınlaşması, hukuk dünyasında yeni bir sorumluluk tartışmasını beraberinde getirdi. Dünya genelinde milyonlarca internet sitesinin altyapısını oluşturan PHP programlama dilindeki iki kritik güvenlik açığının yapay zeka desteğiyle saptanması, özerk sistemlerin sınırlarını yeniden gündeme taşıdı.
Avrupa Birliği Siber Güvenlik Ajansı (ENISA), Avrupa Komisyonu, Europol ve CERT-EU tarafından yayımlanan ortak bildiri, yapay zeka destekli güvenlik araştırmalarının meşruiyet sınırları ile olası yetkisiz erişimlerdeki yasal mesuliyeti tartışmaya açtı. Gelişmeleri değerlendiren Ankara Yıldırım Beyazıt Üniversitesi Hukuk Fakültesi Öğretim Üyesi Dr. Samet Tatar, güvenlik açıklarının yapay zekayla keşfedilmesinin tek başına suç teşkil etmeyebileceğini ancak sınır aşıldığında durumun değiştiğini ifade etti.
Hukuki kişilik yok sorumluluk kimde kalacak?
Yapay zeka ajanlarının mevcut hukuk düzeninde bağımsız bir tüzel ya da gerçek kişi statüsüne sahip olmadığını hatırlatan Dr. Samet Tatar, ortaya çıkabilecek zararlarda sorumluluğun dağılımına dikkat çekti. Bir kurumun kendi açıklarını bulması için görevlendirdiği bir ajanın yetki sınırlarını aşarak başka sistemlere sızması örneğini veren Tatar, sorumluluğun geliştirici, altyapı sağlayıcı ve komutu veren kullanıcı arasında somut olaya göre paylaştırılması gerektiğini kaydetti.
Mevcut yasal mevzuatın insan komutuyla işleyen geleneksel yazılımlar ekseninde kurulduğunu vurgulayan Tatar, ceza hukuku boyutunda kast veya taksir unsurlarının, özel hukukta ise ihlal ile oluşan zarar arasındaki nedensellik bağının titizlikle incelenmesi gerektiğini belirtti.