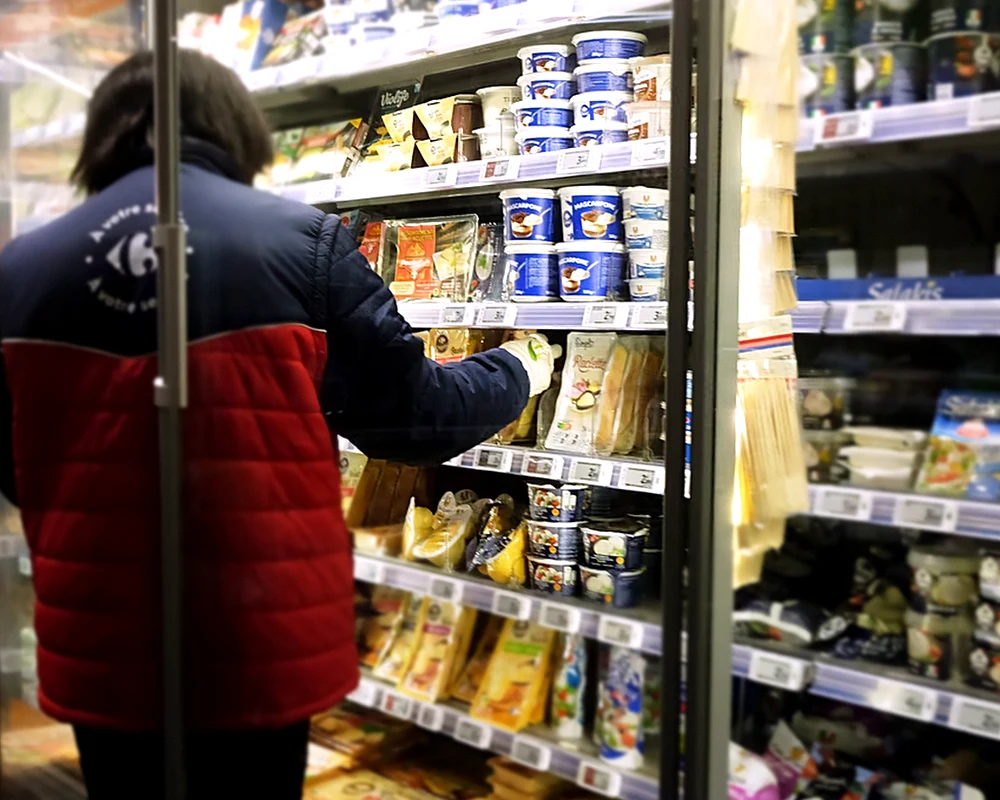
DIŞ HABERLER — Avrupa genelinde internete bağlı soğutma sistemlerine düzenlenen koordineli siber saldırılar, kritik altyapı güvenliğindeki zafiyetleri ortaya çıkardı. Dokuz Avrupa ülkesindeki süpermarket zincirleri ile Fransa'daki bazı kan bankalarını hedef alan saldırılar, tonlarca gıda ürününün ve tıbbi stokun bozulmasına yol açtı.
Soğutucular buz çözme moduna geçirildi
Saldırganlar, üretici Danfoss tarafından geliştirilen AK-SM soğutma sistemi yönetim yazılımındaki güvenlik açıklarını ve zayıf koruma önlemlerini istismar etti. Uzaktan erişim sağlanan buzdolabı ve dondurucu üniteleri buz çözme moduna alındı. Bazı tesislerde sıcaklığın 50 santigrat dereceye kadar yükseltildiği tespit edildi. Sıcaklık artışı nedeniyle çok sayıda market, reyonlardaki ve depolardaki bozulmuş gıda ürünlerini çöpe atmak zorunda kaldı.
Saldırı öncesinde 10 günlük keşif faaliyeti
Siber güvenlik kuruluşu Lupovis tarafından paylaşılan teknik bulgulara göre, operasyonun arkasında devlet destekli aktörlerin de bulunabileceği organize bir yapı yer alıyor. Şirketin tuzak sistemler (honeypot) üzerinden elde ettiği verilere göre, saldırıların fiilen başladığı 2 ve 3 Kasım tarihlerinden önce sistemler günlerce tarandı.
Lupovis, 20-30 Ekim tarihleri arasında Danfoss kontrol bileşenlerini hedef alan 91 farklı tehdit aktöründen 276'dan fazla yetkisiz erişim girişimi kaydetti. Güvenlik uzmanları, saldırganların varsayılan fabrika şifrelerini ve bilinen yazılım zafiyetlerini test ettiğini bildirdi.
Uzmanlar, internete bağlı endüstriyel soğutma ekipmanlarında tespit edilen benzer güvenlik açıklarının yalnızca perakende sektörünü değil, hastaneleri ve veri merkezi altyapılarını da doğrudan tehdit edebileceği konusunda uyarıyor.