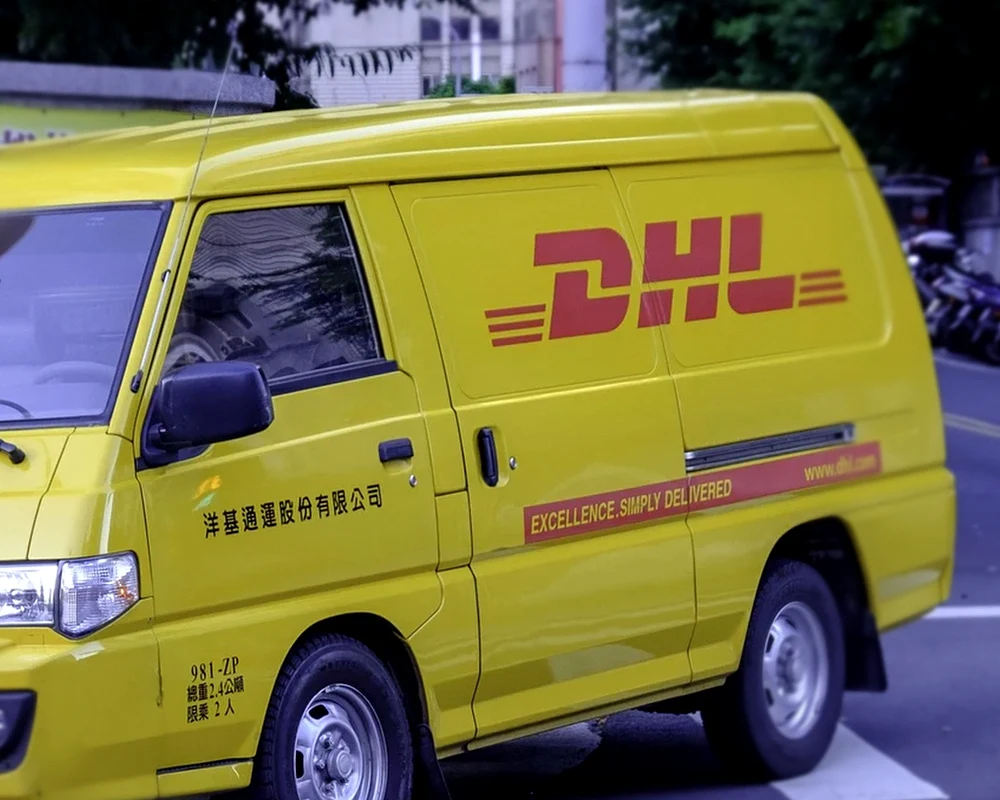
ANKARA — Kişisel Verileri Koruma Kurumu (KVKK), küresel lojistik ve taşımacılık şirketi Deutsche Post DHL Group (DHL AG) bünyesinde meydana gelen veri ihlaline ilişkin kamuoyu duyurusu yayımladı. Şirket tarafından kuruma iletilen veri ihlali bildiriminde, çalışanlara yönelik düzenlenen bir memnuniyet anketi verilerinin barındırıldığı ortama yetkisiz üçüncü taraflarca erişim sağlandığı bildirildi.
KVKK'nin resmi internet sitesinde paylaşılan ilana göre, ihlal 2026 yılı başında anket altyapısını sağlayan harici bir bilişim ortamında gerçekleşti. Şirket içi teknik incelemeler neticesinde siber saldırganların sisteme sızdığı ve anket yanıtları ile katılımcı kimlik eşleşmelerinin tutulduğu veri tabanına yetkisiz erişim elde ettiği tespit edildi.
Türkiyedeki Çalışanlar Etkilendi
Veri sorumlusu sıfatıyla DHL AG tarafından yapılan bildirimde, söz konusu siber güvenlik olayından Türkiye'de istihdam edilen 10 bin 622 çalışanın etkilendiği kaydedildi. Yetkisiz erişime maruz kalan veriler arasında çalışanların ad, soyad, şirket e-posta adresi, departman ve unvan bilgilerinin yanı sıra anket kapsamında paylaşılan kurumsal değerlendirme verilerinin bulunduğu aktarıldı.
Bildirimde finansal verilerin ya da şifre ve parola gibi kritik kimlik doğrulama kayıtlarının bu sızıntıdan etkilenmediği bilgisine yer verildi. KVKK, söz konusu veri ihlali bildirimiyle ilgili incelemenin Kurul tarafından sürdürüldüğünü bildirdi.