BRÜKSEL — Avrupa genelinde gıda perakendecilerini ve soğuk hava depolarını hedef alan yeni nesil siber saldırı dalgası, tedarik zinciri güvenliğinde kritik açıkları gün yüzüne çıkardı.
Ekim ayında Fransa'da yüzlerce süpermarketin dondurucu sistemlerini hedef alan saldırıların ardından; Belçika, Lüksemburg, İsveç, İrlanda, Estonya, Hollanda ve Finlandiya'daki çok sayıda mağazada benzer sabotajlar kayıtlara geçti. Belçika ve Lüksemburg'da yaklaşık 40 Delhaize mağazası, İrlanda'da SuperValu'nun 13 şubesi ve İsveç'te Coop'un 6 mağazasında soğutma altyapıları uzaktan müdahaleyle devre dışı bırakıldı.
Soğutma sistemleri uzaktan 50 dereceye ayarlandı
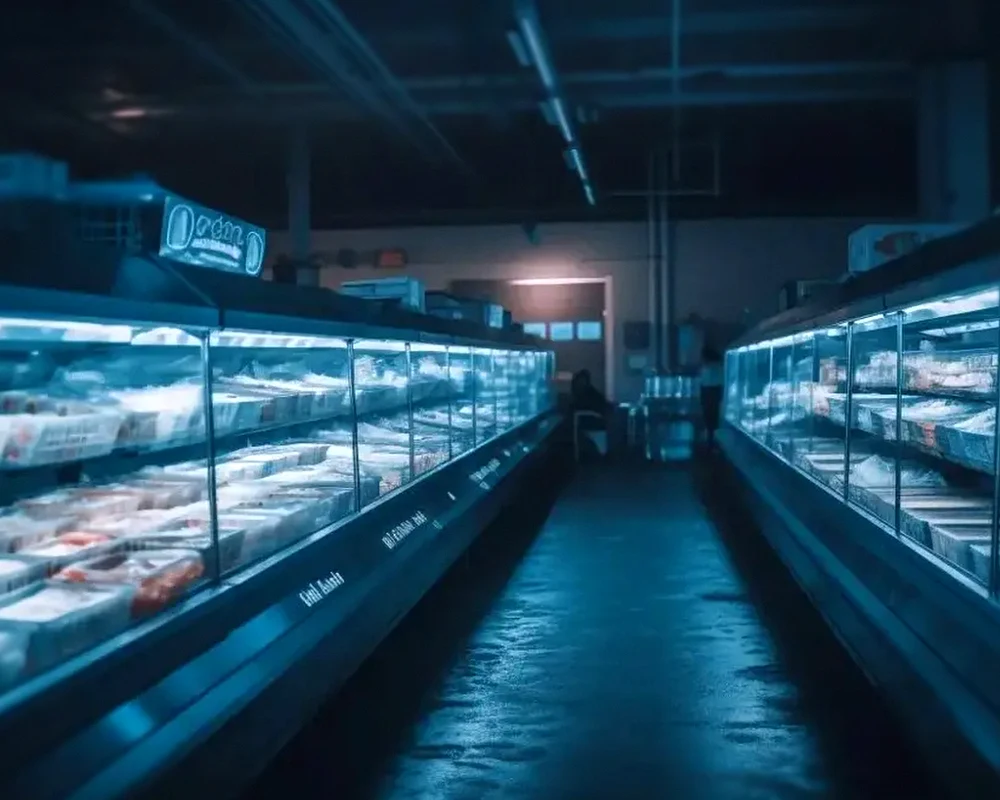
Saldırganların geleneksel veri hırsızlığı ya da fidye talepleri yerine doğrudan fiziksel operasyonları hedef aldığı belirlendi. Bina Yönetim Sistemleri (BMS) ve soğutma kontrol cihazlarına yetkisiz erişim sağlayan korsanlar, evaporatörleri zorunlu buz çözme moduna aldı veya sıcaklık değerlerini yaklaşık 50 dereceye kadar yükseltti. Gece boyunca ısınan donduruculardaki tonlarca gıda maddesi bozularak imha edilmek zorunda kaldı.
Avrupa Komisyonu yaşanan olayları gıda arzını doğrudan aksatmaya dönük kasıtlı bir girişim olarak nitelendirdi. İsveç Ulusal Siber Güvenlik Merkezi ise internete açık bırakılan operasyonel teknoloji (OT) cihazlarının büyük bölümünün güvenlik güncellemelerinden yoksun olduğunu açıkladı. Belçika Siber Güvenlik Merkezi verilerine göre, ülkede yılın ilk dokuz ayında bildirilen siber vaka sayısı 588'e ulaşarak bir önceki yılın toplamını geride bıraktı.
Operasyonel teknoloji altyapıları savunmasız kalıyor
Uzmanlar, market zincirleri, soğuk hava depoları, ilaç lojistiği ve gıda işleme tesislerinin internete açık, üretici desteği bitmiş ve basit şifrelerle korunan eski nesil endüstriyel IoT cihazları nedeniyle ciddi risk altında olduğuna dikkat çekiyor. Fiziksel sabotaj riskine karşı kurumlara; Ayrıcalıklı Erişim Yönetimi (PAM), ağ segmentasyonu ve merkezi SIEM korelasyonunu kapsayan çok katmanlı savunma mimarisine geçiş çağrısı yapılıyor.